

Wie man eine Datenschutzerklärung schreibt
Erfahren Sie, wie Sie eine umfassende Datenschutzerklärung verfassen, die Ihr Unternehmen schützt und das Vertrauen der Kunden stärkt. Schritt-für-Schritt-Anlei...
12 Min. Lesezeit
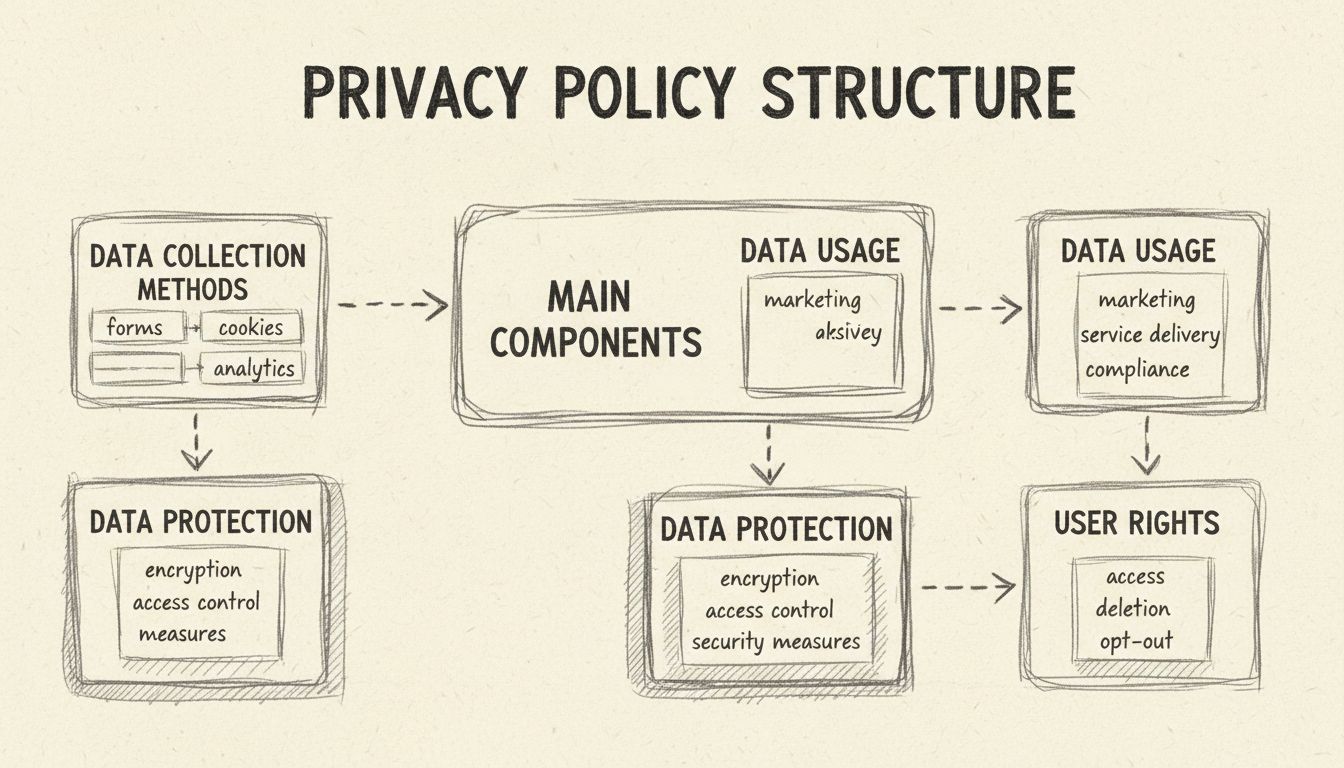
Eine Datenschutzerklärung erläutert, wie ein Unternehmen personenbezogene Daten erhebt, verwendet, teilt, speichert und schützt. Für eine Affiliate-Website oder ein Affiliate-Programm sollte sie die tatsächlichen Datenflüsse hinter Formularen, Analysen, Referral-Tracking und Provisionsabwicklung beschreiben.
Auf dieser Seite
Eine Datenschutzerklärung erläutert, wie eine Organisation personenbezogene Daten erhebt, verwendet, teilt, speichert und schützt. Für eine Affiliate-Website oder ein Affiliate-Programm sollte sie die tatsächlichen Datenflüsse hinter Formularen, Analysen, Referral-Tracking und Provisionsabwicklung beschreiben.
Die Richtlinie gibt Besuchern die Möglichkeit, diese Praktiken zu verstehen und die Organisation zu kontaktieren. Sie sollte widerspiegeln, was auf der Website tatsächlich geschieht, und keine Versprechungen enthalten, die aus einer Vorlage übernommen wurden.

Richten Sie erweitertes Tracking in wenigen Minuten ein. Keine Kreditkarte erforderlich.
Beginnen Sie mit einem Datenverzeichnis. Benennen Sie die erhobenen Informationen, ihren Zweck, die Organisationen, die sie erhalten, die Speicherregelungen und die für Datenschutzfragen zuständige Kontaktstelle. Erläutern Sie die geltenden Rechte der Besucher und wie eine Person diese ausüben kann.
Ein Händler könnte beispielsweise eine Referral-Kennung, eine Bestellkennung und den Provisionsbetrag erfassen, um einen Affiliate-Verkauf abzugleichen. Ein Publisher könnte Newsletter-Anmeldungen erfassen, während ein externer Händler Käufe separat abwickelt. Das sind unterschiedliche Tätigkeiten und sollten nicht so beschrieben werden, als würde der Publisher den Checkout des Händlers kontrollieren.
Geben Sie die tatsächlich verwendeten Tracking-Technologien an. Ein Erstanbieter-Cookie, ein Drittanbieter-Cookie und eine Server-zu-Server-Conversion-Meldung haben unterschiedliche technische Eigenschaften; keine davon beseitigt automatisch die Datenschutzpflichten. Vermeiden Sie es, sämtliches Affiliate-Tracking als anonym zu beschreiben, wenn Kennungen einer Person zugeordnet werden können.
Eine Datenschutzerklärung befasst sich mit personenbezogenen Daten. Eine Affiliate-Offenlegung erläutert die geschäftliche Verbindung hinter einer Empfehlung. Eine Seite kann beides benötigen: Das eine ersetzt das andere nicht.
Ein Publisher, der ein Produkt bewertet, sollte sein Provisionsverhältnis in der Nähe der Empfehlung deutlich machen. Seine Datenschutzinformationen sollten relevante Analysen, Formulare und Tracking separat erläutern. Ein Werbetreibender sollte dokumentieren, welche Daten er mit seiner Affiliate-Plattform und seinen Dienstleistern teilt.
Erfahren Sie als Erster von neuen Funktionen und Produkt-Updates.
Die rechtlichen Anforderungen hängen von der Rechtsordnung und den Umständen ab. Die ICO-Leitlinien zum Recht auf Information des Vereinigten Königreichs erläutern die Transparenzanforderungen gemäß der UK-DSGVO. Sie sind eine rechtsgebietsspezifische Referenz und keine universelle Vorlage.
Stellen Sie einen gut erreichbaren Link zur Richtlinie bereit, auch in der Nähe relevanter Datenerhebungsformulare. Überprüfen Sie sie, wenn sich Tracking-Methoden, Dienstleister, Zwecke oder Speicherregelungen ändern. Testen Sie, ob die Aussagen der Richtlinie mit den aktuellen Checkout-, Newsletter- und Affiliate-Tracking-Abläufen übereinstimmen.
Vorlagen können beim Strukturieren eines Entwurfs helfen, aber sie können weder festlegen, welche Gesetze gelten, noch überprüfen, wie das Unternehmen mit Daten umgeht.
Nicht jede Datenschutzerklärung bietet einen wirksamen Schutz. Wenn Sie eine Datenschutzerklärung prüfen — Ihre eigene oder die einer anderen Person — achten Sie auf folgende Warnsignale:
Vage Aussagen zur Weitergabe. Eine brauchbare Richtlinie benennt Empfänger oder Empfängerkategorien und erläutert den Zweck der Weitergabe. Eine Formulierung wie „vertrauenswürdige Partner" liefert für sich genommen kaum praktische Informationen.
Kein Opt-out-Mechanismus. Eine Richtlinie, die den Verkauf oder die Weitergabe von Daten beschreibt, ohne zu erklären, wie man widersprechen kann, ist ein Warnsignal.
Übermäßige Datenerhebung. Wenn die Richtlinie Datenkategorien auflistet, die nichts mit dem Dienst zu tun zu haben scheinen — etwa eine Taschenlampen-App, die Standortdaten und Kontaktlisten anfordert — fragen Sie, warum diese Kategorien benötigt werden und in welchem Zusammenhang sie mit dem Dienst stehen.
Sie sollten in der Lage sein, eine E-Mail-Adresse, eine physische Adresse oder ein Kontaktformular zu finden.
Keine Erwähnung der Nutzerrechte. Wenn die Richtlinie nicht erklärt, wie Sie auf Ihre Daten zugreifen, sie korrigieren oder löschen können, prüfen Sie, wie die Organisation die geltenden Rechte umsetzt; Schweigen allein belegt nicht, wie ihre Prozesse aussehen.
Versteckte oder schwer auffindbare Richtlinie. Wenn Sie die Datenschutzerklärung nicht innerhalb weniger Sekunden nach dem Aufruf der Startseite finden, fällt es Besuchern möglicherweise schwer, die Datenpraktiken zu verstehen.
Es gibt drei übliche Ausgangspunkte: einen Generator, eine Vorlage oder eine mit professioneller Beratung erstellte Richtlinie. Die beste Wahl hängt von der Komplexität der tatsächlichen Verarbeitung ab und nicht von der Anzahl der Seiten der Website.
| Ansatz | Nützlicher Ausgangspunkt | Was noch geprüft werden muss |
|---|---|---|
| Generator | Ein Fragebogen erzeugt eine erste Struktur | Ob die Fragen jedes Formular, jeden Tracker, jeden Empfänger und jeden Zweck erfassen |
| Vorlage | Ein Redakteur passt ein Dokument an das Unternehmen an | Jede Aussage zu Erhebung, Weitergabe, Rechten und Speicherung |
| Professionelle Ausarbeitung | Komplexe Verarbeitung kann individuell geprüft werden | Ob das technische Verzeichnis und die bereitgestellten Anweisungen korrekt sind |
Ein Generator kann Zeit beim Verfassen sparen, kann aber weder die Implementierung des Affiliate-Trackings prüfen noch über jede anwendbare rechtliche Verpflichtung entscheiden. Eine Vorlage kann fehlende Abschnitte aufzeigen, sollte aber nicht unverändert übernommen werden. Professionelle Beratung kann helfen, unsichere Anforderungen zu klären, insbesondere wenn Geschäftsprozesse mehrere Rechtsordnungen oder sensible Informationen betreffen.
Beginnen Sie damit, die Systeme zu erfassen, statt beruhigende Formulierungen zu wählen. Fragen Sie die Verantwortlichen für Analysen, Checkout, Newsletter, Partnerakquise und Auszahlungen, welche Informationen ihre Systeme tatsächlich erhalten. Vergleichen Sie ihre Antworten mit der Konfiguration und der Dokumentation des Anbieters. Eine Richtlinie, die behauptet, es würden keine personenbezogenen Daten erhoben, kann irreführend sein, wenn die Website auch Analysen betreibt und identifizierbare Formulareingaben speichert.
Versprechen Sie keine Sicherheitsmaßnahmen, die die Organisation nicht umgesetzt hat. Erläutern Sie relevante Sicherheitsvorkehrungen genau, ohne sensible betriebliche Details preiszugeben. Auch Aussagen zur Speicherung sollten einen realen Prozess widerspiegeln: Zu sagen, dass Datensätze nach einem bestimmten Zeitraum gelöscht werden, führt die Löschung nicht herbei.
Benennen Sie eine verantwortliche Person für die Pflege des Dokuments. Bewahren Sie das Datenverzeichnis und die Anbieterliste zusammen mit der Richtlinie auf, damit spätere Änderungen anhand derselben Grundlage geprüft werden können. Eine neue Checkout-Integration oder ein neuer Tracking-Partner kann die Richtlinie ändern, auch wenn die öffentliche Website unverändert aussieht.
Affiliate-Marketing kann Datenschutzfragen aufwerfen, wenn Klick-Tracking, Attribution oder Provisionsdatensätze personenbezogene Informationen enthalten. Wenn ein Besucher auf einen Affiliate-Link klickt, zeichnet das Affiliate-Netzwerk bzw. die Tracking-Software in der Regel den Klick auf, setzt ein Cookie und erhebt möglicherweise die IP-Adresse, Geräteinformationen und das Browserverhalten des Besuchers.
Workflow-Beispiel: Ein Händler betreibt einen Online-Shop und verwendet Affiliate-Tracking-Software. Wenn ein Besucher über einen Affiliate-Link auf die Website gelangt, setzt die Software ein Erstanbieter-Cookie. Wenn der Besucher innerhalb des Cookie-Zeitfensters — etwa 30 Tage — einen Kauf tätigt, zeichnet die Software den Verkauf auf und ordnet ihn dem vermittelnden Affiliate zu. Die Datenschutzinformationen sollten diesen Prozess genau erklären, damit der Besucher versteht, warum Daten erhoben werden und wohin sie gelangen.
Für einen Publisher sollte das Datenverzeichnis Folgendes berücksichtigen:
Praxistipp: Viele Affiliates kombinieren ihre Datenschutzerklärung mit einer Seite zur Affiliate-Offenlegung. Auch wenn beide relevant sein können, befasst sich die Datenschutzerklärung mit der Datenseite, während die Offenlegung die geschäftliche Beziehung betrifft. Vermischen Sie die beiden nicht.
Workflow-Beispiel: Ein Publisher betreibt eine Bewertungswebsite mit Affiliate-Links zu mehreren Händlern. Der Publisher sollte sein eigenes Tracking beschreiben und die Beteiligung externer Händler oder Netzwerke erläutern. Ein Link setzt nicht immer ein Drittanbieter-Cookie: Weiterleitungen, Erstanbieter-Speicherung und Server-zu-Server-Integrationen unterscheiden sich. Prüfen Sie den tatsächlich implementierten Ablauf, statt von einer einzigen Tracking-Methode auszugehen.
Programm-Manager stehen zwischen Werbetreibenden und Publishern und sind dafür verantwortlich, dass die Datenpraktiken ihres Programms dokumentiert und kommuniziert werden. Zu den wichtigsten Überlegungen gehören:
Zu beachtende Einschränkungen: Eine Datenschutzerklärung kann nicht jedes Datenschutzrisiko beseitigen. Wenn die Tracking-Software eines Händlers von einer Datenpanne betroffen ist, dokumentiert die Datenschutzerklärung, was hätte geschehen sollen, verhindert die Panne aber nicht. Wenn ein Publisher das Affiliate-Tracking in seiner eigenen Datenschutzerklärung nicht offenlegt, schließt die Richtlinie des Händlers diese Lücke ebenfalls nicht. Jeder Beteiligte sollte seine eigenen Aktivitäten und Verantwortlichkeiten bewerten.
Überprüfen Sie Ihre Datenschutzerklärung mindestens einmal pro Jahr und aktualisieren Sie sie, wenn:
Jede Aktualisierung sollte datiert werden. Bei wesentlichen Änderungen prüfen Sie die geltenden Benachrichtigungs- und Einwilligungsschritte, statt davon auszugehen, dass eine bestimmte Benachrichtigungsmethode ausreicht.
Führen Sie für jede Verarbeitungstätigkeit einen eigenen Datensatz, statt einen einzelnen Eintrag mit der Bezeichnung „Affiliate-Daten" zu verwenden. Partnerbewerbungen, Website-Analysen, Verkaufszuordnung und Auszahlungen haben unterschiedliche Zwecke und Empfänger.
Halten Sie für jede Tätigkeit fest:
Beispielsweise könnte ein Händler ein Referral-Cookie für die Zuordnung verwenden und Transaktionsdatensätze länger für Stornierungen und die Auszahlungsabstimmung aufbewahren. Ein Publisher könnte eine E-Mail-Adresse für seinen Newsletter erheben, während der Händler den Kauf separat abwickelt. Vermeiden Sie den Eindruck, dass der Publisher lediglich wegen seiner Provision die Zahlungsdaten des Händlers erhebt.
Auf Websites bezeichnen „Datenschutzerklärung" und „Datenschutzhinweis" üblicherweise die öffentliche Darstellung der Datenpraktiken. Eine interne Datenschutzrichtlinie kann stattdessen die Verfahren beschreiben, die Mitarbeiter befolgen. Geben Sie Besuchern ein klar benanntes Dokument, das die sie betreffende Verarbeitung erklärt, unabhängig von der gewählten Terminologie.
Das öffentliche Dokument sollte mit den internen Verfahren übereinstimmen. Wenn es eine Kontaktadresse nennt, sollte jemand diese überwachen. Wenn es einen Zugriffs- oder Löschprozess beschreibt, sollten die Mitarbeiter wissen, wie sie ihn durchführen. Die Veröffentlichung eines Hinweises setzt für sich genommen keine Einwilligungssteuerungen um, schränkt den Zugriff nicht ein und begründet keine Rechtsgrundlage für die Verarbeitung.
Stellen Sie das Dokument sowohl in der Nähe relevanter Erhebungspunkte als auch über die Navigation oder die Fußzeile bereit. Prüfen Sie Kontoregistrierung, Affiliate-Bewerbungen, Newsletter-Formulare und mobile Ansichten. Ein Link in der Fußzeile kann nützlich sein, aber eine Person, die ein Formular ausfüllt, sollte nicht die gesamte Website durchsuchen müssen, um zu erfahren, warum Informationen erfragt werden.
Erfahren Sie, wie Sie eine solide Datenschutzerklärung für Ihre Affiliate-Marketing-Website erstellen und die Einhaltung wichtiger Datenschutzbestimmungen sicherstellen.
Erfahren Sie, wie Sie eine umfassende Datenschutzerklärung verfassen, die Ihr Unternehmen schützt und das Vertrauen der Kunden stärkt. Schritt-für-Schritt-Anlei...
Erfahren Sie, warum Datenschutzerklärungen für Ihr Unternehmen unerlässlich sind. Informieren Sie sich über gesetzliche Anforderungen, Kundenvertrauen, Datensch...
Erfahren Sie, wie die DSGVO Affiliate-Marketer betrifft, die Post Affiliate Pro nutzen.
Treten Sie unserer Gemeinschaft zufriedener Kunden bei und bieten Sie exzellenten Kundensupport mit Post Affiliate Pro.
Cookie-Zustimmung
Wir verwenden Cookies, um Ihr Surferlebnis zu verbessern und unseren Datenverkehr zu analysieren. See our privacy policy.