

Was ist ein Beispiel für eine API? | PostAffiliatePro FAQ
Erfahren Sie, was eine API ist, mit praxisnahen Beispielen wie Social-Media-Login und Zahlungsabwicklung. Entdecken Sie, wie APIs moderne Affiliate-Software und...
7 Min. Lesezeit
+++ term = “Was ist eine Anwendungsprogrammierschnittstelle (API)?” lastmod = “2026-10-08” title = “Was ist eine Anwendungsprogrammierschnittstelle (API)?” keywords = [ “Anwendungsprogrammierschnittstelle”, “Anwendungsprogrammierung”, “Programmierschnittstelle”, “Programmierung”, “api”, “Anwendung”, “Schnittstelle”, “Anwendungsprogramme” ] url = “/affiliatemarketing-glossar/api/” aliases = [ “/affiliate-marketing-glossary/api/” ] description = “Eine API ist ein Vertrag, der es Softwareanwendungen ermöglicht, Daten anzufragen und auszutauschen.” date = “2024-11-07T10:50:18+00:00” image = "" shortDescription = “Eine Anwendungsprogrammierschnittstelle (API) ist ein definierter Vertrag zwischen zwei Softwarekomponenten, der festlegt, wie sie miteinander kommunizieren.” tags = [ “API”, “SoftwareDevelopment”, “Programming”, “Integration”, “Technology” ] categories = [ “Glossary” ] showCTA = true ctaHeading = “Entdecke weitere Begriffe aus dem Affiliate-Marketing” ctaDescription = “Erweitere dein Verständnis des Affiliate-Marketings mit unserem umfassenden Glossar der wichtigsten Branchenbegriffe.” ctaPrimaryText = “Zum Glossar” ctaPrimaryURL = “/affiliate-marketing-glossary/” ctaSecondaryText = “Mehr über APIs erfahren” ctaSecondaryURL = “https://en.wikipedia.org/wiki/API"
[[faq]] question = “Wie erhalte ich eine API?” answer = “Der Zugriff auf eine API erfolgt in der Regel über diese Schritte:
[[faq]] question = “Was ist eine API einfach erklärt?” answer = “Eine API ist ein Bote. Ein Programm stellt eine Frage in einem bestimmten Format; ein anderes Programm antwortet. Du musst nicht wissen, wie das antwortende Programm intern funktioniert – du musst nur wissen, welche Fragen du stellen kannst und in welchem Format die Antwort kommt. Die Restaurant-Analogie: Die Speisekarte ist die API-Dokumentation, der Kellner ist die API, die Küche ist das Backend-System. Du bestellst von der Karte; der Kellner bringt deine Bestellung in die Küche und bringt dein Essen zurück.”
[[faq]] question = “Was ist eine Web-API?” answer = “Eine Web-API ist eine API, die über das Internet mittels HTTP (oder HTTPS) kommuniziert. Sie ist heute die häufigste Art von API. Wenn eine mobile App Daten von einem Server abruft, eine Website eine Google Maps Karte einbettet oder eine Affiliate-Plattform eine Conversion von einem E-Commerce-Shop aufzeichnet – eine Web-API wickelt diesen Austausch ab. Web-APIs sind eine Teilmenge der Remote-APIs, zu denen auch Protokolle wie RPC und WebSocket gehören, die HTTP nutzen können oder nicht.”
[[faq]] question = “Was sind API-Integrationen?” answer = “API-Integrationen sind die Verbindungen, die zwischen zwei oder mehr Systemen über ihre APIs aufgebaut werden. Sie legen fest, welche Daten in welche Richtung fließen, bei welchem Auslöser und wie Fehler behandelt werden. Eine Integration zwischen einer E-Commerce-Plattform und einem Affiliate-Tracking-System – bei der ein abgeschlossener Kauf automatisch Conversion-Daten an die Tracking-API sendet – ist ein klassisches Beispiel.”
[[faq]] question = “Ist ChatGPT eine API?” answer = “Ja. OpenAI stellt die ChatGPT-Modelle über eine öffentliche Web-API zur Verfügung. Entwickler senden Prompts als JSON-Payloads an Endpunkte wie https://api.openai.com/v1/chat/completions und erhalten generierten Text in der Antwort. Das gleiche API-Modell – authentifizieren, eine strukturierte Anfrage senden, eine strukturierte Antwort erhalten – kommt zur Anwendung. Die Preisgestaltung erfolgt pro Token (etwa pro ~750 Wörter), mit unterschiedlichen Tarifen für Eingabe- und Ausgabe-Tokens sowie für verschiedene Modellstufen.”
[[faq]] question = “Was ist eine REST-API?” answer = “REST (Representational State Transfer) ist ein Architekturstil für Web-APIs. REST-APIs behandeln Datenentitäten als Ressourcen, die unter vorhersagbaren URLs erreichbar und über standardisierte HTTP-Methoden manipulierbar sind: GET (lesen), POST (erstellen), PUT (aktualisieren), DELETE (löschen). Sie sind zustandslos – jede Anfrage enthält alle Informationen, die der Server benötigt, ohne dass eine Sitzung auf der Serverseite gespeichert wird.”
[[faq]] question = “Wie sichert man eine REST-API?” answer = “Eine REST-API wird mit folgenden Maßnahmen gesichert: (1) Immer HTTPS verwenden – niemals unverschlüsseltes HTTP; (2) Authentifizierung für jede Anfrage erforderlich machen – mit API-Schlüsseln, OAuth 2.0-Tokens oder JWT; (3) Berechtigungen mit Bereichen (Scopes) implementieren, sodass jeder Client nur auf seine eigenen Daten zugreifen kann; (4) alle Eingaben validieren und bereinigen, um Injection-Angriffe zu verhindern; (5) Ratenbegrenzung (Rate Limiting) anwenden, um Missbrauch zu verhindern; (6) alle Anfragen protokollieren und auf Anomalien überwachen; (7) Abhängigkeiten und Serversoftware aktuell halten; (8) hinter einem API-Gateway bereitstellen, das die Sicherheitsrichtlinien zentral durchsetzt.”
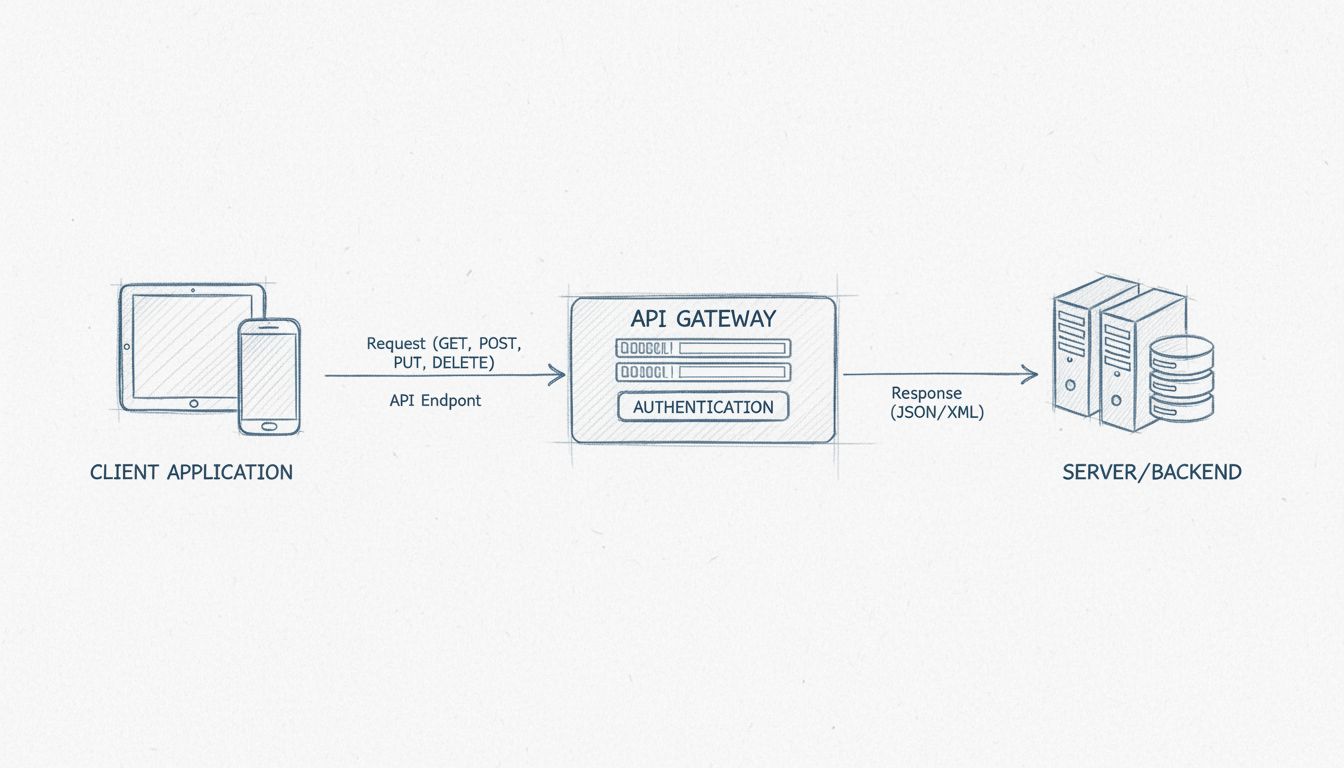
[[faq]] question = “Was ist ein API-Gateway?” answer = “Ein API-Gateway ist ein Server, der als einziger Einstiegspunkt für den API-Verkehr dient. Er leitet eingehende Anfragen an den richtigen Backend-Dienst weiter, erzwingt Authentifizierung und Ratenbegrenzung, transformiert Anfragen und Antworten nach Bedarf, cacht häufige Abfragen und protokolliert den gesamten Verkehr. Für jede Plattform, die mehrere Clients bedient oder eine Microservice-Architektur betreibt, ist ein API-Gateway eine Standardinfrastruktur – es vereinfacht die Client-Verbindungen und stärkt die Sicherheit.”
[[faq]] question = “Was ist der Unterschied zwischen SOAP und REST?” answer = “SOAP ist ein Protokoll; REST ist ein Architekturstil. SOAP-Nachrichten sind immer XML und folgen einer strengen, durch eine WSDL-Datei definierten Struktur. REST-Antworten sind in der Regel JSON (XML ist jedoch möglich) und folgen lockereren Konventionen. SOAP verfügt über integrierte Standards für Sicherheit, Transaktionen und Zuverlässigkeit (WS-*), was es für Unternehmensumgebungen wie das Bankwesen geeignet macht. REST ist einfacher, schneller zu implementieren und dominiert die moderne API-Entwicklung.”
[[faq]] question = “Was ist GraphQL?” answer = “GraphQL ist eine Abfragesprache für APIs, die von Facebook (Meta) entwickelt wurde. Im Gegensatz zu REST, bei dem der Server feste Endpunkte und feste Antwortstrukturen vorgibt, kann der Client bei GraphQL genau festlegen, welche Felder er benötigt. Dies löst die Probleme des Über- und Unterabrufens (Over-fetching und Under-fetching) – der Client erhält genau die angeforderten Daten, nicht mehr und nicht weniger. GraphQL ist besonders nützlich für mobile Apps und komplexe Datenmodelle, erfordert aber eine anspruchsvollere serverseitige Implementierung und Caching-Strategien.”
[[faq]] question = “Wie teste ich eine API?” answer = “API-Tests überprüfen, ob eine API für gültige und ungültige Eingaben die erwarteten Antworten liefert. Beginne mit manueller Erkundung mit einem Tool wie Postman oder einem einfachen curl-Befehl. Erstelle dann automatisierte Test-Suites: Funktionstests, die den Happy Path und Fehlerfälle jedes Endpunkts prüfen, Vertragstests (Contract Tests), die Antwortschemata gegen die OpenAPI-Spezifikation validieren, und Auslastungstests (Load Tests), die die Leistung unter gleichzeitigen Anfragen messen. Führe automatisierte Tests in CI/CD bei jeder Codeänderung aus.”
[[faq]] question = “Was ist ein API-Call?” answer = “Ein API-Call ist eine einzelne Anfrage, die von einer Client-Anwendung an einen API-Endpunkt gesendet wird und eine Antwort erwartet. Er besteht aus einer HTTP-Methode, einer URL, optionalen Headern und einem optionalen Body. Der Server verarbeitet die Anfrage und gibt einen Statuscode sowie – in der Regel – einen Antwort-Body zurück. Jedes Mal, wenn eine Wetter-App die Vorhersage abruft, eine Zahlungsseite eine Transaktion bestätigt oder ein Affiliate-Dashboard die Provisionsdaten aktualisiert, finden im Hintergrund ein oder mehrere API-Calls statt.”
[[faq]] question = “Wo finde ich neue APIs?” answer = “Öffentliche API-Verzeichnisse wie RapidAPI, ProgrammableWeb und das Postman API Network listen Tausende von APIs in verschiedenen Kategorien auf. Für spezifische APIs im Affiliate-Marketing beginne mit dem Entwicklerportal deiner Plattform – die meisten Affiliate-SaaS-Anbieter dokumentieren ihre APIs öffentlich. Regierungsbehörden (data.gov, weather.gov), soziale Plattformen (Meta, X, LinkedIn) und Zahlungsdienstleister (Stripe, PayPal) unterhalten alle Entwicklerportale mit API-Dokumentation und Einrichtungsanleitungen.”
[[faq]] question = “Wie schreibt man eine API-Dokumentation?” answer = “Eine gute API-Dokumentation beginnt mit einer OpenAPI-Spezifikation – einer maschinenlesbaren Definition jedes Endpunkts, Parameters, jeder Antwort und jedes Fehlers. Aus dieser Spezifikation generieren Tools wie Swagger UI und Redoc interaktive Referenzdokumente. Über die Referenz hinaus sollten enthalten sein: eine Authentifizierungsanleitung (wie man Zugangsdaten erhält und verwendet), ein Schnellstart-Tutorial (das einfachste funktionierende Beispiel), Codebeispiele in mehreren Sprachen und ein Änderungsprotokoll (Changelog). Dokumentation ist kein einmaliges Projekt; sie muss mit der API Schritt halten, wenn sich Endpunkte und Verhalten ändern.
"+++ Für browserseitige Integrationen dokumentiert die Web-API-Referenz des MDN die Schnittstellen, die für Website-Code verfügbar sind. Diese unterscheiden sich von der eigenen API einer Affiliate-Plattform, deren Authentifizierung, Endpunkte und Grenzwerte in der Dokumentation dieser Plattform überprüft werden müssen.
Auf dieser Seite
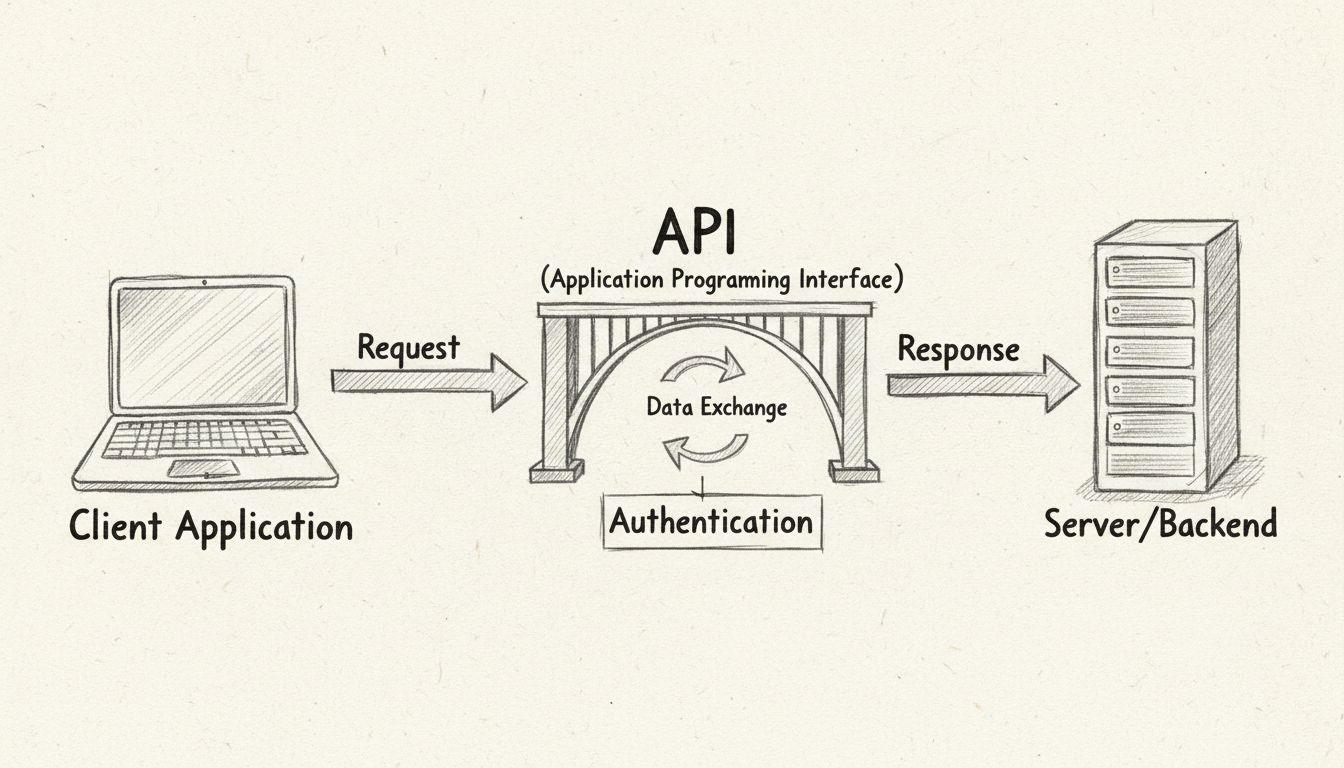
Eine Anwendungsprogrammierschnittstelle (API) ist ein definierter Vertrag zwischen zwei Softwarekomponenten, der festlegt, wie sie miteinander kommunizieren. Eine Komponente stellt eine Anfrage in einem strukturierten Format; die andere gibt eine Antwort mit den angeforderten Daten zurück oder führt die angeforderte Aktion aus.
Die Definition besteht aus drei Teilen, die von Bedeutung sind:
Entscheidend ist: Eine API ist keine Benutzeroberfläche. Endnutzer sehen sie nie. Wenn ein Käufer auf einer E-Commerce-Website auf „Mit PayPal bezahlen” klickt und Sekunden später einen Bestätigungsbildschirm sieht, hat die API den Handschlag zwischen dem Shop und den PayPal-Servern abgewickelt – der Käufer sah jedoch nur das Ergebnis.

Richten Sie erweitertes Tracking in wenigen Minuten ein. Keine Kreditkarte erforderlich.
API steht für Application Programming Interface (Anwendungsprogrammierschnittstelle). Aufgeschlüsselt:
| Bestandteil | Bedeutung |
|---|---|
| Application (Anwendung) | Jedes Softwareprogramm mit einer definierten Funktion – eine mobile App, ein Webdienst, eine Datenbank, eine Betriebssystemkomponente |
| Programming (Programmierung) | Die Interaktion erfolgt über Code, nicht über Schaltflächen oder Menüs. Entwickler schreiben Anweisungen, die die freigegebenen Methoden der API aufrufen. |
| Interface (Schnittstelle) | Die gemeinsame Grenze. Sie definiert, was angefordert werden kann und wie, ohne preiszugeben, wie das zugrunde liegende System die Anfrage erfüllt. |
Der Begriff wird seit mindestens den 1960er Jahren verwendet, fand jedoch mit dem Aufkommen von Web-APIs in den frühen 2000er Jahren Einzug in den allgemeinen Software-Wortschatz. Wenn heute die meisten Menschen ohne nähere Bezeichnung „API” sagen, meinen sie eine Web-API – eine, die über das Internet mittels HTTP kommuniziert.
Die API-Kommunikation folgt einem Client-Server-Anfrage-Antwort-Modell. Hier ist der Lebenszyklus eines einzelnen API-Calls:
Die Client-Anwendung initiiert eine Anfrage. Ein Entwickler schreibt Code, der eine HTTP-Anfrage an einen bestimmten API-Endpunkt sendet – eine URL, die eine Ressource oder Aktion repräsentiert. Die Anfrage enthält eine Methode (GET, POST, PUT, DELETE), Header (Metadaten wie Authentifizierungstoken) und optional einen Body (die Nutzlast, oft im JSON-Format).
Die API empfängt und validiert die Anfrage. Der Server prüft, ob die Anfrage wohlgeformt ist, ob die Authentifizierungsdaten gültig sind und ob der Client zur Durchführung der angeforderten Operation berechtigt ist.
Der Server verarbeitet die Anfrage. Dies kann das Abfragen einer Datenbank, das Aufrufen eines anderen internen Dienstes, das Transformieren von Daten oder das Auslösen eines Geschäftsprozesses umfassen. Die API-Schicht abstrahiert dies alles vom Client.
Der Server gibt eine Antwort zurück. Die Antwort enthält einen HTTP-Statuscode (200 für Erfolg, 404 für nicht gefunden, 500 für Serverfehler usw.), Antwort-Header und in der Regel einen Body mit den angeforderten Daten oder einer Bestätigungsmeldung – üblicherweise als JSON oder XML formatiert.
Die Client-Anwendung verarbeitet die Antwort. Der aufrufende Code parst die Daten und verwendet sie – aktualisiert eine Anzeige, speichert einen Datensatz, löst den nächsten Schritt in einem Workflow aus.
Ein konkretes Beispiel: Eine Wetter-App auf deinem Telefon sendet eine Anfrage wie GET /weather?city=Berlin an eine Wetterdienst-API. Die API fragt ihre Datenquellen ab, erstellt eine JSON-Antwort mit Temperatur, Luftfeuchtigkeit und Vorhersage und gibt sie zurück. Die App parst das JSON und zeigt „22°C, teilweise bewölkt" an. Die App muss nie wissen, wie der Wetterdienst seine Daten sammelt oder speichert – sie muss sich nur an den API-Vertrag halten.
https://api.weatherservice.com/v2/weather?city=Berlin&units=metricErfahren Sie als Erster von neuen Funktionen und Produkt-Updates.
Ein API-Endpunkt ist eine bestimmte URL (oder URI) innerhalb einer API, die einer bestimmten Ressource oder Operation entspricht. Während eine API die gesamte Schnittstelle ist, ist ein Endpunkt ein adressierbarer Berührungspunkt innerhalb dieser.
Eine hypothetische Affiliate-Marketing-API könnte beispielsweise diese Endpunkte bereitstellen:
| Endpunkt | Methode | Funktion |
|---|---|---|
/commissions | GET | Ruft eine Liste von Provisionen ab |
/commissions/{id} | GET | Ruft eine einzelne Provision anhand der ID ab |
/commissions | POST | Erstellt einen neuen Provisionsdatensatz |
/affiliates/{id}/earnings | GET | Gibt die Gesamteinnahmen eines bestimmten Affiliates zurück |
/clicks | POST | Registriert ein Klickereignis zum Tracking |
Jeder Endpunkt repräsentiert eine bestimmte Fähigkeit. Gut gestaltete APIs verwenden eine konsistente, vorhersagbare Endpunkt-Benennung, sodass Entwickler die Schnittstelle verstehen können, ohne ständig die Dokumentation zu konsultieren. Dieses Muster – URLs als Ressourcen zu behandeln und HTTP-Methoden zur Beschreibung von Aktionen zu verwenden – ist die Grundlage des REST-API-Designs.
Endpunkte sind wichtig, weil sie die Granularität dessen definieren, was man das System tun lassen kann. Eine API mit gut gestalteten Endpunkten ermöglicht Entwicklern, komplexe Arbeitsabläufe aus einfachen, wiederverwendbaren Aufrufen zusammenzusetzen. Eine API mit schlecht gestalteten Endpunkten zwingt Entwickler zu Umgehungen – mehrere Aufrufe, um Daten zusammenzustellen, die in einem einzigen verfügbar sein sollten, oder das Durchsuchen überdimensionierter Antworten, um das eine benötigte Feld zu finden.
APIs können auf zwei Arten kategorisiert werden: nach Zugriffsebene (wer sie nutzen kann) und nach technischer Ebene (wo sie im Software-Stack operieren).
| Typ | Zugriffsberechtigte | Häufige Anwendungsfälle |
|---|---|---|
| Öffentliche (offene) APIs | Alle externen Entwickler, oft mit einem API-Schlüssel | Wetterdaten, Fahrpläne des öffentlichen Nahverkehrs, Social-Media-Sharing, Zahlungs-Gateways |
| Partner-APIs | Bestimmte Geschäftspartner unter Vertrag | B2B-Datenaustausch, Lieferantenintegration, Co-Branding-Dienste |
| Private (interne) APIs | Nur interne Entwicklungsteams | Verbindung von Microservices, Synchronisierung interner Datenbanken, Automatisierung interner Workflows |
| Composite-APIs | Autorisierte Clients mit Bedarf an Batch-Operationen | Zusammenfassung mehrerer API-Aufrufe in einer Anfrage zur Reduzierung von Round-Trips und Verbesserung der Leistung |
Öffentliche APIs – manchmal auch offene APIs genannt – sind die sichtbarste Kategorie. Unternehmen wie Google (Maps), Stripe (Zahlungen) und OpenAI (ChatGPT) stellen öffentliche APIs bereit, die jeder Entwickler nach der Registrierung für Zugangsdaten integrieren kann. Das Geschäftsmodell variiert: Einige sind kostenlos mit Ratenbegrenzung, andere verlangen Gebühren pro Aufruf, und wieder andere fördern die Nutzung einer Plattform.
Partner-APIs liegen zwischen öffentlichen und privaten APIs. Sie werden bestimmten Geschäftspartnern zu ausgehandelten Bedingungen zur Verfügung gestellt. Ein Affiliate-Netzwerk könnte beispielsweise eine Partner-API bereitstellen, die es genehmigten Werbetreibenden ermöglicht, Provisionsdaten programmatisch abzufragen – dieselbe API ist jedoch nicht für die breite Öffentlichkeit verfügbar.
Private APIs – auch interne APIs genannt – werden ausschließlich innerhalb einer Organisation genutzt. Die mobile App eines Unternehmens könnte über eine private API mit ihrem Backend kommunizieren, die ein öffentlicher Nutzer niemals entdecken könnte. Diese APIs priorisieren interne Entwicklerproduktivität und Sicherheit gegenüber allgemeiner Nutzbarkeit.
Composite-APIs adressieren ein Leistungsproblem: Wenn eine einzelne Benutzeraktion Daten aus fünf verschiedenen Diensten erfordert, erhöhen fünf separate API-Aufrufe die Latenz. Eine Composite-API bündelt diese Anfragen in einem einzigen Aufruf und gibt eine einheitliche Antwort zurück. Sie sind in Microservice-Architekturen und API-Gateway-Konfigurationen üblich.
requests importiert und requests.get() aufruft, verwendet eine Bibliotheks-API. Es ist kein Netzwerk involviert.psycopg2 für PostgreSQL fallen in diese Kategorie.Nicht alle Web-APIs sind gleich aufgebaut. Das Protokoll – manchmal auch Architekturstil genannt – definiert, wie Anfragen und Antworten strukturiert sind, welche Formate sie verwenden und welchen Einschränkungen sie folgen.
Vorteile von REST-APIs:
curl erkundenEinschränkungen von REST:
SOAP ist ein älteres, XML-basiertes Protokoll, das REST vorausgeht. Es ist strenger: Nachrichten müssen einem strengen XML-Schema entsprechen, und das Protokoll definiert eigene Sicherheits- und Transaktionsregeln über WS-*-Standards.
SOAP wird weiterhin in Unternehmensumgebungen eingesetzt – Finanzdienstleistungen, Zahlungsabwicklung und Behördensysteme – wo die integrierte Sicherheit, Transaktionsintegrität und formalen Verträge (WSDL-Dateien) wichtiger sind als die Einfachheit von REST. SOAP ist eine Legacy-Infrastruktur, die bestehen bleibt, keine Technologie, die Teams für Neuanfänge wählen.
Anstatt dass der Server feste Endpunkte mit festen Antwortstrukturen vorgibt, gibt der Client in einer einzigen Abfrage genau an, welche Felder er möchte:
query {
  affiliate(id: "4821") {
    name
    totalEarnings
    recentCommissions(limit: 5) {
      amount
      date
      campaign { name }
    }
  }
}
Der Server gibt nur die angeforderten Felder zurück – nicht mehr, nicht weniger. GraphQL ist besonders nützlich für mobile Anwendungen mit begrenzter Bandbreite und für komplexe Datenmodelle, bei denen zusammenhängende Ressourcen gemeinsam abgerufen werden müssen. Der Nachteil: Die serverseitige Implementierung ist komplexer, Caching ist schwieriger, und naive Abfragen können Leistungsprobleme verursachen, wenn sie nicht sorgfältig überwacht werden.
Remote Procedure Call (RPC)-APIs behandeln serverseitige Operationen als Funktionsaufrufe. Der Client ruft createInvoice(customer, amount) auf und der Server gibt das Ergebnis zurück. gRPC, entwickelt von Google, ist das moderne RPC-Framework – es verwendet Protocol Buffers für eine effiziente binäre Serialisierung und ist in Microservice-Architekturen beliebt, wo Leistung wichtiger ist als menschliche Lesbarkeit.
WebSocket-APIs halten eine dauerhafte bidirektionale Verbindung aufrecht. Anders als das REST-Anfrage-Antwort-Modell kann der Server bei WebSocket Daten an den Client senden, ohne auf eine Anfrage zu warten. Dies ist essenziell für Echtzeitfunktionen: Chat-Anwendungen, Live-Dashboards, kollaborative Bearbeitung und Streaming-Datenfeeds.
Eine API-Integration ist der Prozess der Verbindung von zwei oder mehr Softwaresystemen über ihre APIs, damit sie Daten austauschen und Aktionen automatisch auslösen können. Die Integration legt fest:
Zum Beispiel könnte eine API-Integration zwischen einer E-Commerce-Plattform und einem Affiliate-Tracking-System wie folgt funktionieren: Wenn ein Kunde einen Kauf abschließt, sendet die E-Commerce-Plattform eine POST-Anfrage an den /conversions-Endpunkt des Tracking-Systems mit den Bestelldaten, der Affiliate-ID und dem Provisionsbetrag. Das Tracking-System zeichnet die Conversion auf und gibt eine Bestätigung zurück. Kein Mensch hat Daten zwischen Tabellenkalkulationen kopiert; keine CSV-Dateien wurden per E-Mail verschickt.
Das durchschnittliche mittelständische Unternehmen verwendet über 100 SaaS-Anwendungen, und diejenigen, die nahtlos zusammenarbeiten – über dokumentierte, stabile APIs – sind diejenigen, die sich durchsetzen.
Affiliate-Marketing basiert auf Daten: Klicks, Conversions, Provisionssätze, Auszahlungspläne, Leistungskennzahlen. Jedes dieser Datenstücke muss zuverlässig und nahezu in Echtzeit zwischen Systemen bewegt werden. APIs machen dies möglich.
Werbetreibende nutzen APIs, um:
Publisher nutzen APIs, um:
Programm-Manager sitzen zwischen Werbetreibenden und Publishern. APIs ermöglichen ihnen:
APIs im Affiliate-Marketing sind leistungsstark, aber kein Allheilmittel:
Ein API-Gateway ist ein Server, der zwischen Clients und einer Sammlung von Backend-Diensten sitzt und als einziger Einstiegspunkt für alle API-Anfragen fungiert. Anstatt dass Clients jeden Microservice direkt aufrufen, rufen sie das Gateway auf, das Anfragen weiterleitet, Richtlinien durchsetzt und Antworten zusammenfasst.
Ein API-Gateway übernimmt in der Regel:
Im Kontext einer Affiliate-Plattform könnte ein API-Gateway die Authentifizierung für Tausende von Publishern verwalten, einzelne API-Schlüssel ratenbegrenzen, um Missbrauch zu verhindern, und verschiedene Anforderungstypen – Tracking-Aufrufe, Berichtsabfragen, administrative Befehle – an verschiedene Backend-Dienste weiterleiten – alles hinter einer einzigen, konsistenten Domain wie api.yourplatform.com.
API-Gateways sind für jede Plattform, die produktiven API-Verkehr in großem Umfang abwickelt, nicht optional.
APIs legen Geschäftslogik und Daten für das Netzwerk frei, was sie zu einem hochwertigen Angriffsziel macht. Die Sicherung einer API umfasst mehrere Ebenen:
Authentifizierung. Jede API-Anfrage muss nachweisen, wer sie stellt. Übliche Mechanismen: API-Schlüssel (einfach, aber leicht zu leaken), OAuth 2.0-Tokens (Industriestandard für delegierten Zugriff) und Mutual TLS (zertifikatsbasiert, üblich bei B2B- und Finanz-APIs).
Autorisierung. Authentifizierung weist die Identität nach; Autorisierung bestimmt, was diese Identität tun darf. Der API-Schlüssel eines Publishers sollte nur seine eigenen Provisionen abfragen können – nicht die anderer. Implementiere bereichsbezogene Berechtigungen und validiere sie bei jeder Anfrage.
Transportsicherheit. Verwende immer HTTPS (TLS 1.2 oder höher). Setze niemals einen API-Endpunkt über unverschlüsseltes HTTP in der Produktion ein. Dies verschlüsselt Daten während der Übertragung und verhindert Man-in-the-Middle-Angriffe.
Eingabevalidierung. Behandle jede API-Anfrage als potenziell bösartig. Validiere Datentypen, Zeichenfolgenlängen, Zahlenbereiche und Aufzählungswerte vor der Verarbeitung. Weise alles Unerwartete zurück – versuche nicht, fehlerhafte Eingaben zu „korrigieren".
Ratenbegrenzung. Begrenze die Anzahl der Anfragen, die ein Client in einem bestimmten Zeitfenster stellen kann. Dies verhindert sowohl versehentliche Überlastung als auch gezielte Denial-of-Service-Angriffe. Gib HTTP 429 (Too Many Requests) mit einem Retry-After-Header zurück, wenn die Grenzen überschritten werden.
Protokollierung und Überwachung. Protokolliere jede API-Anfrage – Zeitstempel, Client-ID, Endpunkt, Methode, Statuscode und Latenz. Überwache Protokolle auf Anomalien: plötzliche Spitzen, ungewöhnliche Fehlermuster, Anfragen aus neuen IP-Bereichen. Sicherheitsvorfälle sind zuerst in den Protokollen sichtbar, nicht in Benutzermeldungen.
API-Gateway als Sicherheitsschicht. Ein API-Gateway zentralisiert Authentifizierung, Ratenbegrenzung und Anfragevalidierung und reduziert so die Angriffsfläche einzelner Backend-Dienste. Es ist der einzige Engpass, an dem Sicherheitsrichtlinien konsistent durchgesetzt werden.
Defekte Autorisierung auf Objektebene (Zugriff auf die Daten eines anderen Benutzers durch Ändern einer ID in der URL) wird durchgängig als die häufigste API-Sicherheitslücke eingestuft.
Bevor du Code schreibst, definiere, was die API tun soll. Verwende die OpenAPI-Spezifikation (ehemals Swagger), um jeden Endpunkt, seine Parameter, sein Antwortformat und seine Fehlerbedingungen in einem maschinenlesbaren YAML- oder JSON-Dokument zu beschreiben. Eine gut geschriebene OpenAPI-Spezifikation dient als:
Für die meisten neuen APIs ist REST mit JSON die Standardwahl – es ist weit verbreitet, verfügt über ein reichhaltiges Tooling und ist für die meisten Anwendungsfälle ausreichend. Wähle GraphQL, wenn Clients flexible, clientgesteuerte Abfragen benötigen und Under-fetching ein bekanntes Problem ist. Wähle gRPC, wenn du eine hochdurchsatz- und latenzarme interne Dienst-zu-Dienst-Kommunikation benötigst.
Baue die serverseitige Logik, die den API-Vertrag erfüllt. Dies umfasst:
Dokumentation ist kein nachträglicher Gedanke. Sie ist das Erste, was ein Entwickler sieht, der deine API integriert, und sie entscheidet, ob er erfolgreich ist oder aufgibt. Eine gute API-Dokumentation umfasst:
Tools wie Swagger UI, Redoc und Postman können aus einer OpenAPI-Spezifikation interaktive Dokumentation generieren, die es Entwicklern ermöglicht, Endpunkte direkt im Browser zu testen.
API-Tests überprüfen, ob die Implementierung dem Vertrag entspricht – und ob sie unter Last standhält. Zu den Testkategorien gehören:
Leite den Produktionsverkehr über ein API-Gateway, das TLS-Terminierung, Authentifizierung, Ratenbegrenzung und Überwachung übernimmt. Stelle die API in einer containerisierten oder serverlosen Umgebung bereit, die horizontal skalieren kann, wenn der Datenverkehr wächst. Überwache kontinuierlich Latenz, Fehlerraten und Durchsatz – und richte Benachrichtigungen bei Abweichungen vom Basiswert ein.
API-Testing ist die Praxis, zu überprüfen, ob sich eine API wie spezifiziert verhält – die richtigen Daten für gültige Anfragen, die richtigen Fehler für ungültige zurückgibt und die Leistung unter erwarteter Last aufrechterhält. Es unterscheidet sich vom UI-Testing: Es gibt keinen Browser, kein Seiten-Rendering, kein visuelles Layout, das validiert werden müsste. Der Test sendet eine HTTP-Anfrage und prüft die Antwort.
API-Testing umfasst:
GET /commissions/123 die Daten der Provision 123 zurück – und nur die Daten der Provision 123? Erstellt POST /commissions mit gültigen Eingaben einen neuen Datensatz und gibt einen 201-Status zurück?Automatisierte API-Tests – ausgeführt in CI/CD-Pipelines bei jeder Codeänderung – erkennen Regressionen, bevor sie in die Produktion gelangen. Tools wie Postman, REST Assured und Supertest machen es praktikabel, Test-Suites zu erstellen und zu pflegen, die jeden Endpunkt abdecken.
Verwalten Sie mehrere Affiliate-Programme und verbessern Sie die Leistung Ihrer Affiliate-Partner mit Post Affiliate Pro.
Erfahren Sie, was eine API ist, mit praxisnahen Beispielen wie Social-Media-Login und Zahlungsabwicklung. Entdecken Sie, wie APIs moderne Affiliate-Software und...
Was ist eine API einfach erklärt, wie können Sie sie in Post Affiliate Pro nutzen und welche Vorteile bringt sie Ihrem Unternehmen?
Erfahren Sie, wie APIs funktionieren, wie sie aufgebaut sind, welche Typen es gibt und wie sie in der Praxis eingesetzt werden. Umfassender Leitfaden zu Applica...
Treten Sie unserer Gemeinschaft zufriedener Kunden bei und bieten Sie exzellenten Kundensupport mit Post Affiliate Pro.
Cookie-Zustimmung
Wir verwenden Cookies, um Ihr Surferlebnis zu verbessern und unseren Datenverkehr zu analysieren. See our privacy policy.